CMA CGM의 13,000 TEU 컨테이너선 시리즈인 HSHI 8212호선, DNV Cyber Secure(SP0) 인증 시험 수행
## 개요
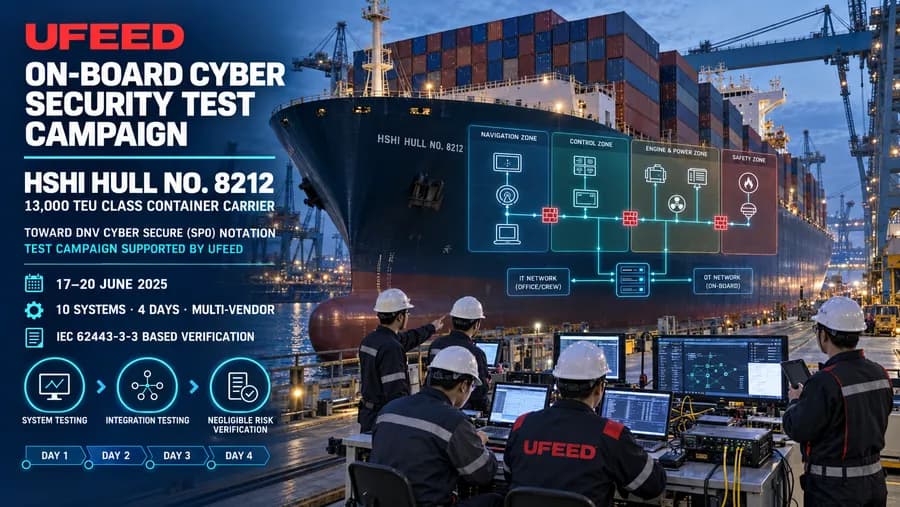
UFEED는 **13,000 TEU급 컨테이너선 시리즈**인 **HSHI 8212호선**의 **DNV Cyber Secure(SP0)** Notation 획득을 위한 선내 사이버보안 시험을 수행했습니다. 해당 선급 규정은 **DNV-RU-SHIP Pt.6 Ch.5 Sec.21**을 근거로 하며, 시험 절차 및 결과 문서(도면번호 6N-7000-505)는 선박의 시험대상시스템(SuC, Systems under Consideration) 전체 범위를 정의합니다. 선내 시험은 **2025년 3월 6일부터 18일까지 5일간** 진행되었습니다.
DNV Cyber Secure 노테이션 체계는 **IEC 62443-3-3** 보안 요건을 기반으로 하며, SP0는 이 선종에 적용되는 기본 보안 프로파일(Security Profile)입니다.
## 시험대상시스템(SuC) 구성
시험 절차서는 각기 다른 제조사가 공급하는 10개 시스템을 시험 범위로 지정하고 있습니다.
| 시스템 | 공급사 |
|---|---|
| 항해·통신 시스템 | Furuno |
| 자동전화시스템 | MRC |
| 주기관 제어시스템 | HHI-EMD |
| ICMS(ESDS 포함) | HD현대마린솔루션(HMS) |
| 발전기 제어시스템 | HHI-EMD |
| VRCS 및 Anti-heeling 시스템 | Hoppe |
| 축발전기 시스템 | ABB |
| 가스감지시스템 | Consilium |
| 화재감지시스템 | Consilium |
| Bridge Maneuvering System(BMS) | Kongsberg |
각 시스템의 시험 절차는 IEC 62443-3-3 요건에서 파생된 공통 구조를 따릅니다 — 사용자 식별·인증, 휴대용/모바일 장치 사용통제, 감사가능 이벤트, 통신 무결성, 악성코드 방어, 세션 무결성, 정보 기밀성, 서비스거부(DoS) 방어, 백업·복구 기능 등을 포괄합니다.
## 4일간의 선내 시험 일정
선내 시험은 각 공급사 엔지니어가 배정된 시간대에 참석하는 순환식 다중 벤더 캠페인으로 진행되었습니다.
| 일차 | 날짜 | 오전 | 오후 |
|---|---|---|---|
| Day 1 | 3/6(목) | BMS(Kongsberg) | Negligilble System | VRCS & Anti-heeling System(Hoppe) | GAS, Fire Detection(HMS) |
| Day 2 | 3/7(금) | Shaft Generator(ABB) | AutoTel(MRC) |
| Day 3 | 3/11(화) | ICMS(in ECR) | ICMS(in WH) |
| Day 4 | 3/12(수) | Generator Engine(HHI) | Main Engine(HHI) |
정해진 선내 일정 안에서 이만큼 많은 공급사를 조율하려면 치밀한 스케줄 관리가 필요했습니다. 각 시스템마다 개별 시험 환경과 장비가 필요했고, 일부는 제조사별 전용 시험 프로그램(주기관, 축발전기, BMS 시험 패키지는 각각 별도의 제조사 승인 시험 프로그램을 부록으로 첨부)을 따랐습니다.
## 3단계 검증 체계
시험 절차서는 적합성 입증을 다음 3개 카테고리로 구조화합니다.
**1. 시스템 시험(System Testing)** — 각 SuC를 해당 IEC 62443-3-3 보안 요건에 따라 개별 시험하여, 해당 시스템이 요구사항대로 작동하는지 검증합니다(예: 물리적 포트 차단기 설치 확인, 감사로그 검토, hping3 등의 트래픽 플러딩 도구를 이용한 통제된 DoS 복원력 검증 등).
**2. 통합 시험(Integration Testing)** — 개별 시스템 적합성을 넘어, 선박 전체 네트워크 아키텍처가 **네트워크 분할(Network Segmentation)** 및 **구역 경계 보호(Zone Boundary Protection)** 기준으로 검증됩니다. OT·IT 시스템 및 안전critical 시스템이 서로 다른 보안구역으로 적절히 분리되어 있는지, 구역 경계를 넘는 모든 통신이 "기본 차단, 예외 허용(deny by default, allow by exception)" 정책에 따라 방화벽으로 통제되는지 확인합니다.
**3. 경미위험시스템(Negligible Risk Systems)** — DNV의 경미위험 기준 3가지(① IP 기반 네트워크 연결 없음 ② 제한구역에 위치 ③ 제조사 전용 도구로만 소프트웨어·설정 변경 가능)를 모두 충족하는 시스템은 선내 육안 검증을 조건으로 전체 보안시험이 면제될 수 있습니다. 이번 선박 시리즈에서는 자이로컴퍼스, 자기컴퍼스, NAVTEX와 같은 항해보조장비부터 배전반, 기관 보조장비에 이르기까지 40개 이상의 시스템이 이 카테고리에 해당되어, 각각 면제기준에 따라 개별 검증되었습니다.
## 시사점
이번 프로젝트는 현대적 컨테이너선의 사이버보안 노테이션 하나를 획득하는 데 얼마나 복잡한 운영이 뒤따르는지를 보여줍니다. 10개 서로 다른 공급사의 시스템이 실제 시험 대상이 되었고, 네트워크 아키텍처는 적절한 구역 분할 여부로 검증되었으며, 수십 개의 추가 시스템이 면제 자격 여부를 개별 심사받았습니다 — 이 모든 과정이 4일간의 선내 일정 안에서 조율되었습니다.
UFEED에게 있어 기관제어·항해·통신·안전시스템을 동시에 아우르는 이 정도 규모의 다중 벤더·다중 시스템 조율 경험은, 앞서 수행한 UR E26/E27 및 Bureau Veritas Cyber Managed Prepared 업무를 통해 구축한 시험 방법론을 그대로 확장 적용한 사례이며, DNV 선급 신조선에서 UFEED가 제공할 수 있는 대규모 시험 오케스트레이션 역량을 보여줍니다.
- maritime-cybersecurity
- DNV
- CyberSecureNotation
- IEC62443
- ContainerCarrier
- CyberResilience
- CyberSecurity
- IACS
- E26
- CMA CGM
- UFEED